AvanzaIA
IA para empresas

IA y protección de datos en la empresa: qué revisar

Usar IA con datos personales no está prohibido, pero el RGPD sigue aplicándose: hace falta una base jurídica, meter solo los datos necesarios, un contrato de encargado con el proveedor y, si el riesgo es alto, una evaluación de impacto. El Reglamento de IA no sustituye nada de eso.
AAvanzaIA8 de octubre de 20267 min de lectura
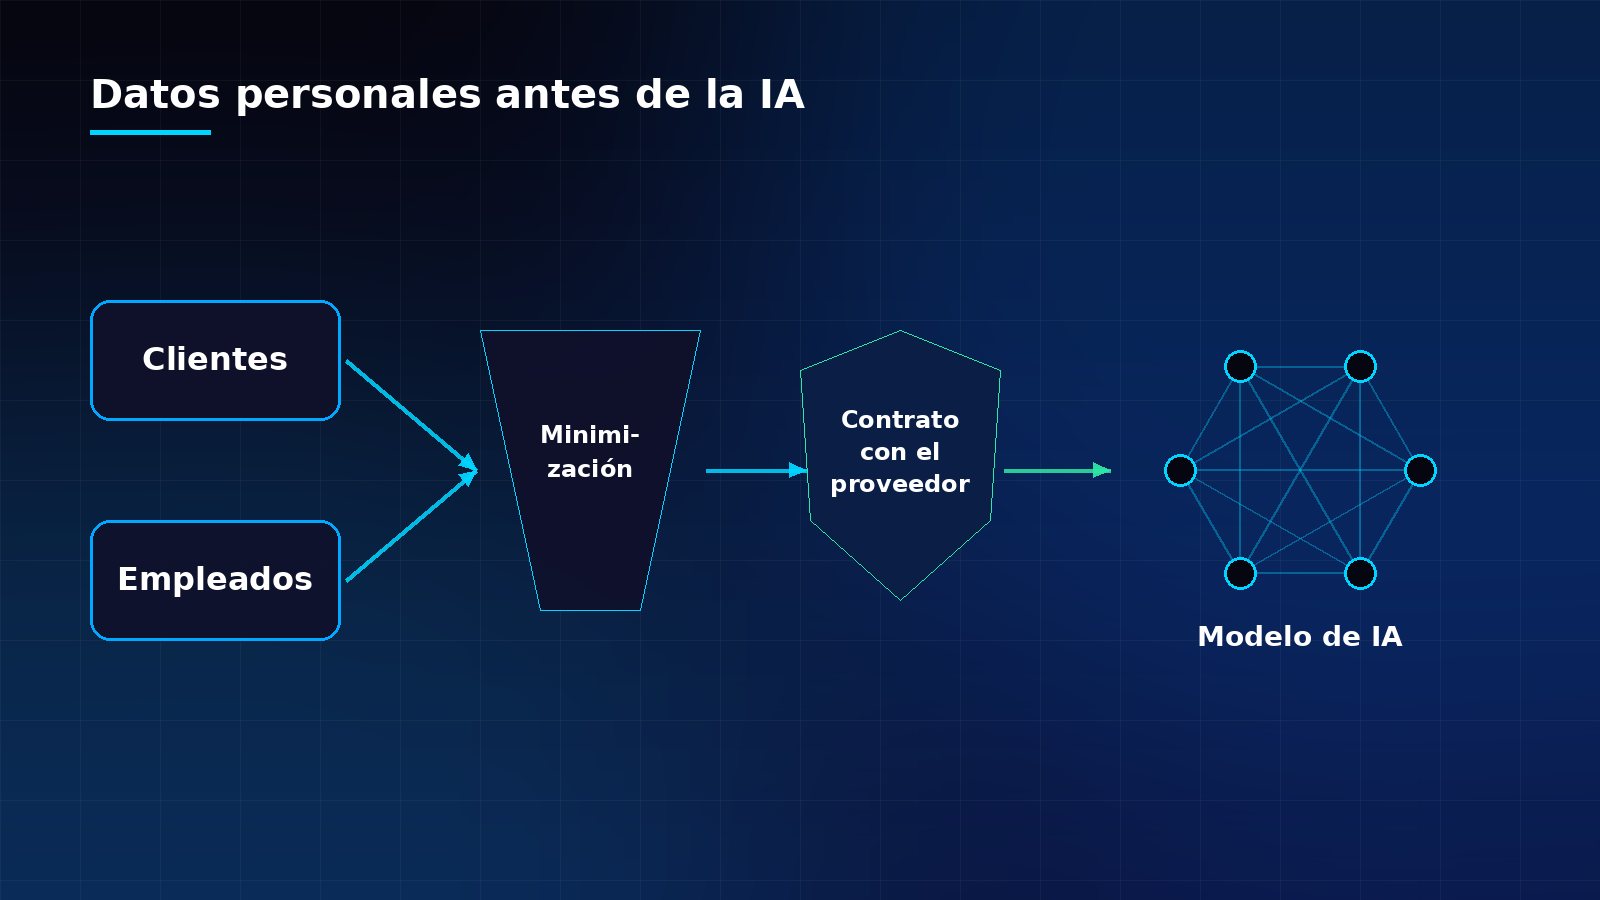
Diagrama de datos de clientes y empleados que pasan por un filtro de minimización y un contrato con el proveedor antes de llegar a un modelo de IA

Usar inteligencia artificial con datos personales no está prohibido, pero la IA y la protección de datos en la empresa van juntas: el Reglamento General de Protección de Datos (RGPD) se sigue aplicando aunque el tratamiento lo haga un modelo de IA. Antes de meter datos de clientes o empleados en una herramienta, revisa cuatro cosas: para qué y con qué base, qué datos entran, qué contrato tienes con el proveedor y si el riesgo exige una evaluación de impacto.

La pregunta de fondo: qué datos entran en la IA

Muchos problemas no vienen de la IA en sí, sino de lo que se le entrega. Un empleado que pega en un asistente de chat el historial completo de un cliente para que le redacte un correo está enviando datos personales a un tercero, probablemente sin que nadie lo haya decidido.

Por eso el primer paso es un inventario sencillo: qué herramientas de IA se usan en tu empresa (también las que cada persona usa por su cuenta), para qué y con qué datos. Lo habitual es encontrar tres grupos: usos sin datos personales (redactar un texto genérico, resumir una norma), usos con datos personales ocasionales y usos integrados en un proceso, como leer facturas o responder a clientes.

Lo que pide el RGPD cuando usas IA

El RGPD no tiene un capítulo para la IA; se aplica igual que a cualquier otro tratamiento. Los puntos que más afectan a un uso de IA son estos:

  • Base jurídica. El tratamiento solo es lícito si se cumple al menos una de las condiciones del artículo 6 del RGPD: consentimiento, ejecución de un contrato, obligación legal, interés legítimo u otras. Usar los datos de un cliente para una finalidad nueva, como entrenar un modelo, exige revisar si esa base sigue sirviendo.
  • Minimización. Los datos deben ser adecuados, pertinentes y limitados a lo necesario para los fines del tratamiento. En la práctica: si la IA puede hacer su trabajo con datos seudonimizados o sin nombres, así debe hacerse.
  • Plazo de conservación. Los datos no deben mantenerse más tiempo del necesario para los fines del tratamiento. Pregunta cuánto guarda el proveedor lo que le envías.
  • Seguridad. El RGPD pide medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo, y protección de datos desde el diseño y por defecto.

El proveedor de IA como encargado del tratamiento

Cuando una empresa usa una IA de un tercero para tratar datos personales por su cuenta, ese tercero suele actuar como encargado del tratamiento. El artículo 28 del RGPD dice que el tratamiento por el encargado se regirá por un contrato u otro acto jurídico que lo vincule con el responsable, y que el responsable elegirá únicamente un encargado que ofrezca garantías suficientes.

Antes de usar una herramienta de IA con datos personales, comprueba:

  • Que hay contrato de encargado (a menudo, un anexo de tratamiento de datos en las condiciones para empresas) y qué dice sobre el uso de tus datos para mejorar sus modelos.
  • Subencargados: el encargado no puede recurrir a otro sin autorización previa por escrito, específica o general, del responsable. Pide la lista.
  • Dónde se tratan los datos. Si se transfieren fuera de la Unión, el RGPD solo permite esas transferencias a un tercer país si se cumplen las condiciones de su capítulo V.
  • Qué pasa al terminar: el contrato debe prever que el encargado suprima o devuelva los datos al finalizar el servicio.

Comprueba si la versión que usa tu equipo, personal o de empresa, incluye estas condiciones. Es una de las razones para que la empresa decida qué herramientas se usan, en lugar de dejarlo a cada persona. Lo tratamos en ChatGPT, Claude o Copilot para empresas.

Decisiones automatizadas y evaluación de impacto

Dos artículos del RGPD merecen atención especial cuando la IA no solo ayuda, sino que decide o analiza personas.

Decisiones automatizadas. El artículo 22 reconoce el derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado, incluida la elaboración de perfiles, que produzca efectos jurídicos o afecte significativamente de modo similar, con excepciones como el contrato, la ley o el consentimiento explícito. Descartar candidatos, conceder o denegar un crédito o fijar condiciones a un cliente solo con la salida de un modelo entra en esta zona. La salida práctica es que una persona revise y decida de verdad.

Evaluación de impacto. Según el artículo 35, cuando sea probable que un tipo de tratamiento, en particular si utiliza nuevas tecnologías, entrañe un alto riesgo para los derechos y libertades de las personas, el responsable realizará, antes del tratamiento, una evaluación del impacto. Un sistema de IA que analiza a empleados o clientes a gran escala es candidato claro. Para saber si tu caso la necesita, revisa las guías de la Agencia Española de Protección de Datos con quien lleve la protección de datos en tu empresa.

El Reglamento de IA no sustituye al RGPD

El Reglamento europeo de IA añade obligaciones propias, como la transparencia cuando una persona interactúa con un sistema de IA, pero no desplaza la protección de datos: su texto, tras la modificación del Ómnibus digital, sigue diciendo que, sin perjuicio de sus artículos 4 bis y 59, no afectará al Reglamento (UE) 2016/679. Son dos capas que se suman. Si quieres el mapa completo de la norma europea para una empresa usuaria, lo tienes en nuestra guía para empresas.

Usos habituales y qué medida tomar

UsoRiesgo típicoMedida razonable
Redactar textos genéricos sin datos personalesBajoPolítica de uso y herramienta aprobada
Resumir correos o documentos con datos de clientesMedio: datos a un terceroHerramienta con contrato de encargado; quitar datos innecesarios
Asistente que responde a clientesMedio: información y transparenciaAvisar de que es un asistente; limitar qué datos consulta
Buscar en documentos internos con IAMedio: accesosQue cada persona solo recupere lo que ya podía ver; lo explicamos en RAG empresarial
Analizar o puntuar a empleados o candidatosAltoRevisión humana real y valorar la evaluación de impacto

Si algo sale mal, como un envío de datos a quien no debía, el RGPD tiene su propio procedimiento de brechas de seguridad; lo resumimos en qué hacer ante una brecha de datos personales.

Cómo lo resolvemos en los sistemas que construimos

Cuando integramos IA en un sistema de gestión, aplicamos unas reglas fijas. Cada llamada a la IA queda registrada: qué modelo, para qué, para qué cliente y qué costó. Con un cliente final, el asistente nunca inicia la conversación y avisa de que es un asistente. Y los datos de cada cliente están aislados, con exportación y anonimización disponibles. No sustituye al análisis jurídico de cada caso, pero hace que ese análisis tenga algo concreto que revisar. Más detalle en nuestra página de inteligencia artificial para empresas.

Fuentes consultadas

Comprobadas el 30 de septiembre de 2026. Enlazamos la fuente original para que puedas consultar el texto vigente.

Preguntas frecuentes

¿Puedo usar ChatGPT u otra IA con datos de mis clientes?

Puedes, si se cumple la protección de datos. Entre otras cosas: que haya una base jurídica para ese uso, que metas solo los datos necesarios y que el proveedor actúe como encargado con un contrato que lo cubra. Comprueba si la versión que usáis, personal o de empresa, incluye esas condiciones y revisa su contrato.

¿Hace falta una evaluación de impacto para usar IA?

No siempre. El RGPD la exige cuando es probable que el tratamiento entrañe un alto riesgo para los derechos de las personas, en particular con nuevas tecnologías. Analizar o puntuar a empleados o clientes a gran escala es un caso típico.

¿El Reglamento de IA sustituye al RGPD?

No. El Reglamento de IA añade obligaciones propias, pero su texto dice que, salvo excepciones concretas, no afecta al RGPD. Si la IA trata datos personales, se aplican los dos.

¿Qué debe decir el contrato con el proveedor de IA?

Como mínimo, lo que exige el artículo 28 del RGPD para un encargado; entre otras cosas, que trate los datos según tus instrucciones, con seguridad, sin subencargados no autorizados, y que los suprima o devuelva al terminar. Revisa también si usa tus datos para entrenar sus modelos.

¿Algo de esto encaja con tu negocio? Cuéntanos cómo lo haces hoy.

Seguir leyendo

Artículos relacionados

IA para empresas

Reglamento de IA para empresas: qué te obliga hoy

El Reglamento de IA también afecta a la empresa que usa IA. Ya exige apoyar la alfabetización de quien la maneja y evitar las prácticas prohibidas; la transparencia se aplica desde el 2 de agosto de 2026 y los usos de alto riesgo del anexo III, desde el 2 de diciembre de 2027.

IA para empresas

ChatGPT, Claude o Copilot para empresas: cuál elegir

Para elegir entre ChatGPT, Claude o Copilot en una empresa, mira primero dónde trabaja tu equipo, qué controla la empresa (altas, registros, entrenamiento con tus datos) y para qué lo usaréis. Después, compara los precios oficiales de cada plan, con su moneda e impuestos.

IA para empresas

RAG empresarial: IA que responde con tus documentos

Un RAG empresarial busca en los documentos de la empresa antes de responder y contesta con esos fragmentos, citando su origen. Sirve cuando la respuesta está escrita en algún documento; no para cifras ni decisiones. Lo crítico: filtrar por permisos, cuidar los datos y exigir citas.

Da el primer paso

¿Tienes un proyecto?

Si algo de lo que has leído encaja con tu negocio, cuéntanoslo. Te decimos cómo lo haríamos.

✦ Sin coste✦ Sin compromiso✦ Te llevas una propuesta

Escríbenos

Elegir un tema es opcional
A
AvanzaIAWhatsApp · +34 614 199 658
Responden personas
Hola. Cuéntanos qué quieres construir o qué proceso te quita tiempo. Te decimos cómo lo haríamos y qué costaría.
Abrir WhatsApp

Cookies propias para que la web funcione y, solo si lo aceptas, Google Analytics para medir el uso de la web. Política de cookies

AvanzaIA
IA para empresas

IA y protección de datos en la empresa: qué revisar

Usar IA con datos personales no está prohibido, pero el RGPD sigue aplicándose: hace falta una base jurídica, meter solo los datos necesarios, un contrato de encargado con el proveedor y, si el riesgo es alto, una evaluación de impacto. El Reglamento de IA no sustituye nada de eso.

AAvanzaIA8 de octubre de 20267 min de lectura
Diagrama de datos de clientes y empleados que pasan por un filtro de minimización y un contrato con el proveedor antes de llegar a un modelo de IA

Usar inteligencia artificial con datos personales no está prohibido, pero la IA y la protección de datos en la empresa van juntas: el Reglamento General de Protección de Datos (RGPD) se sigue aplicando aunque el tratamiento lo haga un modelo de IA. Antes de meter datos de clientes o empleados en una herramienta, revisa cuatro cosas: para qué y con qué base, qué datos entran, qué contrato tienes con el proveedor y si el riesgo exige una evaluación de impacto.

La pregunta de fondo: qué datos entran en la IA

Muchos problemas no vienen de la IA en sí, sino de lo que se le entrega. Un empleado que pega en un asistente de chat el historial completo de un cliente para que le redacte un correo está enviando datos personales a un tercero, probablemente sin que nadie lo haya decidido.

Por eso el primer paso es un inventario sencillo: qué herramientas de IA se usan en tu empresa (también las que cada persona usa por su cuenta), para qué y con qué datos. Lo habitual es encontrar tres grupos: usos sin datos personales (redactar un texto genérico, resumir una norma), usos con datos personales ocasionales y usos integrados en un proceso, como leer facturas o responder a clientes.

Lo que pide el RGPD cuando usas IA

El RGPD no tiene un capítulo para la IA; se aplica igual que a cualquier otro tratamiento. Los puntos que más afectan a un uso de IA son estos:

  • Base jurídica. El tratamiento solo es lícito si se cumple al menos una de las condiciones del artículo 6 del RGPD: consentimiento, ejecución de un contrato, obligación legal, interés legítimo u otras. Usar los datos de un cliente para una finalidad nueva, como entrenar un modelo, exige revisar si esa base sigue sirviendo.
  • Minimización. Los datos deben ser adecuados, pertinentes y limitados a lo necesario para los fines del tratamiento. En la práctica: si la IA puede hacer su trabajo con datos seudonimizados o sin nombres, así debe hacerse.
  • Plazo de conservación. Los datos no deben mantenerse más tiempo del necesario para los fines del tratamiento. Pregunta cuánto guarda el proveedor lo que le envías.
  • Seguridad. El RGPD pide medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo, y protección de datos desde el diseño y por defecto.

El proveedor de IA como encargado del tratamiento

Cuando una empresa usa una IA de un tercero para tratar datos personales por su cuenta, ese tercero suele actuar como encargado del tratamiento. El artículo 28 del RGPD dice que el tratamiento por el encargado se regirá por un contrato u otro acto jurídico que lo vincule con el responsable, y que el responsable elegirá únicamente un encargado que ofrezca garantías suficientes.

Antes de usar una herramienta de IA con datos personales, comprueba:

  • Que hay contrato de encargado (a menudo, un anexo de tratamiento de datos en las condiciones para empresas) y qué dice sobre el uso de tus datos para mejorar sus modelos.
  • Subencargados: el encargado no puede recurrir a otro sin autorización previa por escrito, específica o general, del responsable. Pide la lista.
  • Dónde se tratan los datos. Si se transfieren fuera de la Unión, el RGPD solo permite esas transferencias a un tercer país si se cumplen las condiciones de su capítulo V.
  • Qué pasa al terminar: el contrato debe prever que el encargado suprima o devuelva los datos al finalizar el servicio.

Comprueba si la versión que usa tu equipo, personal o de empresa, incluye estas condiciones. Es una de las razones para que la empresa decida qué herramientas se usan, en lugar de dejarlo a cada persona. Lo tratamos en ChatGPT, Claude o Copilot para empresas.

Decisiones automatizadas y evaluación de impacto

Dos artículos del RGPD merecen atención especial cuando la IA no solo ayuda, sino que decide o analiza personas.

Decisiones automatizadas. El artículo 22 reconoce el derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado, incluida la elaboración de perfiles, que produzca efectos jurídicos o afecte significativamente de modo similar, con excepciones como el contrato, la ley o el consentimiento explícito. Descartar candidatos, conceder o denegar un crédito o fijar condiciones a un cliente solo con la salida de un modelo entra en esta zona. La salida práctica es que una persona revise y decida de verdad.

Evaluación de impacto. Según el artículo 35, cuando sea probable que un tipo de tratamiento, en particular si utiliza nuevas tecnologías, entrañe un alto riesgo para los derechos y libertades de las personas, el responsable realizará, antes del tratamiento, una evaluación del impacto. Un sistema de IA que analiza a empleados o clientes a gran escala es candidato claro. Para saber si tu caso la necesita, revisa las guías de la Agencia Española de Protección de Datos con quien lleve la protección de datos en tu empresa.

El Reglamento de IA no sustituye al RGPD

El Reglamento europeo de IA añade obligaciones propias, como la transparencia cuando una persona interactúa con un sistema de IA, pero no desplaza la protección de datos: su texto, tras la modificación del Ómnibus digital, sigue diciendo que, sin perjuicio de sus artículos 4 bis y 59, no afectará al Reglamento (UE) 2016/679. Son dos capas que se suman. Si quieres el mapa completo de la norma europea para una empresa usuaria, lo tienes en nuestra guía para empresas.

Usos habituales y qué medida tomar

UsoRiesgo típicoMedida razonable
Redactar textos genéricos sin datos personalesBajoPolítica de uso y herramienta aprobada
Resumir correos o documentos con datos de clientesMedio: datos a un terceroHerramienta con contrato de encargado; quitar datos innecesarios
Asistente que responde a clientesMedio: información y transparenciaAvisar de que es un asistente; limitar qué datos consulta
Buscar en documentos internos con IAMedio: accesosQue cada persona solo recupere lo que ya podía ver; lo explicamos en RAG empresarial
Analizar o puntuar a empleados o candidatosAltoRevisión humana real y valorar la evaluación de impacto

Si algo sale mal, como un envío de datos a quien no debía, el RGPD tiene su propio procedimiento de brechas de seguridad; lo resumimos en qué hacer ante una brecha de datos personales.

Cómo lo resolvemos en los sistemas que construimos

Cuando integramos IA en un sistema de gestión, aplicamos unas reglas fijas. Cada llamada a la IA queda registrada: qué modelo, para qué, para qué cliente y qué costó. Con un cliente final, el asistente nunca inicia la conversación y avisa de que es un asistente. Y los datos de cada cliente están aislados, con exportación y anonimización disponibles. No sustituye al análisis jurídico de cada caso, pero hace que ese análisis tenga algo concreto que revisar. Más detalle en nuestra página de inteligencia artificial para empresas.

Fuentes consultadas

Comprobadas el 30 de septiembre de 2026. Enlazamos la fuente original para que puedas consultar el texto vigente.

Preguntas frecuentes

¿Puedo usar ChatGPT u otra IA con datos de mis clientes?

Puedes, si se cumple la protección de datos. Entre otras cosas: que haya una base jurídica para ese uso, que metas solo los datos necesarios y que el proveedor actúe como encargado con un contrato que lo cubra. Comprueba si la versión que usáis, personal o de empresa, incluye esas condiciones y revisa su contrato.

¿Hace falta una evaluación de impacto para usar IA?

No siempre. El RGPD la exige cuando es probable que el tratamiento entrañe un alto riesgo para los derechos de las personas, en particular con nuevas tecnologías. Analizar o puntuar a empleados o clientes a gran escala es un caso típico.

¿El Reglamento de IA sustituye al RGPD?

No. El Reglamento de IA añade obligaciones propias, pero su texto dice que, salvo excepciones concretas, no afecta al RGPD. Si la IA trata datos personales, se aplican los dos.

¿Qué debe decir el contrato con el proveedor de IA?

Como mínimo, lo que exige el artículo 28 del RGPD para un encargado; entre otras cosas, que trate los datos según tus instrucciones, con seguridad, sin subencargados no autorizados, y que los suprima o devuelva al terminar. Revisa también si usa tus datos para entrenar sus modelos.

¿Algo de esto encaja con tu negocio? Cuéntanos cómo lo haces hoy.

Seguir leyendo

Artículos relacionados

IA para empresas

Reglamento de IA para empresas: qué te obliga hoy

El Reglamento de IA también afecta a la empresa que usa IA. Ya exige apoyar la alfabetización de quien la maneja y evitar las prácticas prohibidas; la transparencia se aplica desde el 2 de agosto de 2026 y los usos de alto riesgo del anexo III, desde el 2 de diciembre de 2027.

IA para empresas

ChatGPT, Claude o Copilot para empresas: cuál elegir

Para elegir entre ChatGPT, Claude o Copilot en una empresa, mira primero dónde trabaja tu equipo, qué controla la empresa (altas, registros, entrenamiento con tus datos) y para qué lo usaréis. Después, compara los precios oficiales de cada plan, con su moneda e impuestos.

IA para empresas

RAG empresarial: IA que responde con tus documentos

Un RAG empresarial busca en los documentos de la empresa antes de responder y contesta con esos fragmentos, citando su origen. Sirve cuando la respuesta está escrita en algún documento; no para cifras ni decisiones. Lo crítico: filtrar por permisos, cuidar los datos y exigir citas.

Da el primer paso

¿Tienes un proyecto?

Si algo de lo que has leído encaja con tu negocio, cuéntanoslo. Te decimos cómo lo haríamos.

✦ Sin coste✦ Sin compromiso✦ Te llevas una propuesta

Escríbenos

Elegir un tema es opcional
A
AvanzaIAWhatsApp · +34 614 199 658
Responden personas
Hola. Cuéntanos qué quieres construir o qué proceso te quita tiempo. Te decimos cómo lo haríamos y qué costaría.
Abrir WhatsApp

Cookies propias para que la web funcione y, solo si lo aceptas, Google Analytics para medir el uso de la web. Política de cookies

IA para empresas

IA y protección de datos en la empresa: qué revisar

Usar IA con datos personales no está prohibido, pero el RGPD sigue aplicándose: hace falta una base jurídica, meter solo los datos necesarios, un contrato de encargado con el proveedor y, si el riesgo es alto, una evaluación de impacto. El Reglamento de IA no sustituye nada de eso.

AAvanzaIA8 de octubre de 20267 min de lectura
Diagrama de datos de clientes y empleados que pasan por un filtro de minimización y un contrato con el proveedor antes de llegar a un modelo de IA

Usar inteligencia artificial con datos personales no está prohibido, pero la IA y la protección de datos en la empresa van juntas: el Reglamento General de Protección de Datos (RGPD) se sigue aplicando aunque el tratamiento lo haga un modelo de IA. Antes de meter datos de clientes o empleados en una herramienta, revisa cuatro cosas: para qué y con qué base, qué datos entran, qué contrato tienes con el proveedor y si el riesgo exige una evaluación de impacto.

La pregunta de fondo: qué datos entran en la IA

Muchos problemas no vienen de la IA en sí, sino de lo que se le entrega. Un empleado que pega en un asistente de chat el historial completo de un cliente para que le redacte un correo está enviando datos personales a un tercero, probablemente sin que nadie lo haya decidido.

Por eso el primer paso es un inventario sencillo: qué herramientas de IA se usan en tu empresa (también las que cada persona usa por su cuenta), para qué y con qué datos. Lo habitual es encontrar tres grupos: usos sin datos personales (redactar un texto genérico, resumir una norma), usos con datos personales ocasionales y usos integrados en un proceso, como leer facturas o responder a clientes.

Lo que pide el RGPD cuando usas IA

El RGPD no tiene un capítulo para la IA; se aplica igual que a cualquier otro tratamiento. Los puntos que más afectan a un uso de IA son estos:

  • Base jurídica. El tratamiento solo es lícito si se cumple al menos una de las condiciones del artículo 6 del RGPD: consentimiento, ejecución de un contrato, obligación legal, interés legítimo u otras. Usar los datos de un cliente para una finalidad nueva, como entrenar un modelo, exige revisar si esa base sigue sirviendo.
  • Minimización. Los datos deben ser adecuados, pertinentes y limitados a lo necesario para los fines del tratamiento. En la práctica: si la IA puede hacer su trabajo con datos seudonimizados o sin nombres, así debe hacerse.
  • Plazo de conservación. Los datos no deben mantenerse más tiempo del necesario para los fines del tratamiento. Pregunta cuánto guarda el proveedor lo que le envías.
  • Seguridad. El RGPD pide medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo, y protección de datos desde el diseño y por defecto.

El proveedor de IA como encargado del tratamiento

Cuando una empresa usa una IA de un tercero para tratar datos personales por su cuenta, ese tercero suele actuar como encargado del tratamiento. El artículo 28 del RGPD dice que el tratamiento por el encargado se regirá por un contrato u otro acto jurídico que lo vincule con el responsable, y que el responsable elegirá únicamente un encargado que ofrezca garantías suficientes.

Antes de usar una herramienta de IA con datos personales, comprueba:

  • Que hay contrato de encargado (a menudo, un anexo de tratamiento de datos en las condiciones para empresas) y qué dice sobre el uso de tus datos para mejorar sus modelos.
  • Subencargados: el encargado no puede recurrir a otro sin autorización previa por escrito, específica o general, del responsable. Pide la lista.
  • Dónde se tratan los datos. Si se transfieren fuera de la Unión, el RGPD solo permite esas transferencias a un tercer país si se cumplen las condiciones de su capítulo V.
  • Qué pasa al terminar: el contrato debe prever que el encargado suprima o devuelva los datos al finalizar el servicio.

Comprueba si la versión que usa tu equipo, personal o de empresa, incluye estas condiciones. Es una de las razones para que la empresa decida qué herramientas se usan, en lugar de dejarlo a cada persona. Lo tratamos en ChatGPT, Claude o Copilot para empresas.

Decisiones automatizadas y evaluación de impacto

Dos artículos del RGPD merecen atención especial cuando la IA no solo ayuda, sino que decide o analiza personas.

Decisiones automatizadas. El artículo 22 reconoce el derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado, incluida la elaboración de perfiles, que produzca efectos jurídicos o afecte significativamente de modo similar, con excepciones como el contrato, la ley o el consentimiento explícito. Descartar candidatos, conceder o denegar un crédito o fijar condiciones a un cliente solo con la salida de un modelo entra en esta zona. La salida práctica es que una persona revise y decida de verdad.

Evaluación de impacto. Según el artículo 35, cuando sea probable que un tipo de tratamiento, en particular si utiliza nuevas tecnologías, entrañe un alto riesgo para los derechos y libertades de las personas, el responsable realizará, antes del tratamiento, una evaluación del impacto. Un sistema de IA que analiza a empleados o clientes a gran escala es candidato claro. Para saber si tu caso la necesita, revisa las guías de la Agencia Española de Protección de Datos con quien lleve la protección de datos en tu empresa.

El Reglamento de IA no sustituye al RGPD

El Reglamento europeo de IA añade obligaciones propias, como la transparencia cuando una persona interactúa con un sistema de IA, pero no desplaza la protección de datos: su texto, tras la modificación del Ómnibus digital, sigue diciendo que, sin perjuicio de sus artículos 4 bis y 59, no afectará al Reglamento (UE) 2016/679. Son dos capas que se suman. Si quieres el mapa completo de la norma europea para una empresa usuaria, lo tienes en nuestra guía para empresas.

Usos habituales y qué medida tomar

UsoRiesgo típicoMedida razonable
Redactar textos genéricos sin datos personalesBajoPolítica de uso y herramienta aprobada
Resumir correos o documentos con datos de clientesMedio: datos a un terceroHerramienta con contrato de encargado; quitar datos innecesarios
Asistente que responde a clientesMedio: información y transparenciaAvisar de que es un asistente; limitar qué datos consulta
Buscar en documentos internos con IAMedio: accesosQue cada persona solo recupere lo que ya podía ver; lo explicamos en RAG empresarial
Analizar o puntuar a empleados o candidatosAltoRevisión humana real y valorar la evaluación de impacto

Si algo sale mal, como un envío de datos a quien no debía, el RGPD tiene su propio procedimiento de brechas de seguridad; lo resumimos en qué hacer ante una brecha de datos personales.

Cómo lo resolvemos en los sistemas que construimos

Cuando integramos IA en un sistema de gestión, aplicamos unas reglas fijas. Cada llamada a la IA queda registrada: qué modelo, para qué, para qué cliente y qué costó. Con un cliente final, el asistente nunca inicia la conversación y avisa de que es un asistente. Y los datos de cada cliente están aislados, con exportación y anonimización disponibles. No sustituye al análisis jurídico de cada caso, pero hace que ese análisis tenga algo concreto que revisar. Más detalle en nuestra página de inteligencia artificial para empresas.

Fuentes consultadas

Comprobadas el 30 de septiembre de 2026. Enlazamos la fuente original para que puedas consultar el texto vigente.

Preguntas frecuentes

¿Puedo usar ChatGPT u otra IA con datos de mis clientes?

Puedes, si se cumple la protección de datos. Entre otras cosas: que haya una base jurídica para ese uso, que metas solo los datos necesarios y que el proveedor actúe como encargado con un contrato que lo cubra. Comprueba si la versión que usáis, personal o de empresa, incluye esas condiciones y revisa su contrato.

¿Hace falta una evaluación de impacto para usar IA?

No siempre. El RGPD la exige cuando es probable que el tratamiento entrañe un alto riesgo para los derechos de las personas, en particular con nuevas tecnologías. Analizar o puntuar a empleados o clientes a gran escala es un caso típico.

¿El Reglamento de IA sustituye al RGPD?

No. El Reglamento de IA añade obligaciones propias, pero su texto dice que, salvo excepciones concretas, no afecta al RGPD. Si la IA trata datos personales, se aplican los dos.

¿Qué debe decir el contrato con el proveedor de IA?

Como mínimo, lo que exige el artículo 28 del RGPD para un encargado; entre otras cosas, que trate los datos según tus instrucciones, con seguridad, sin subencargados no autorizados, y que los suprima o devuelva al terminar. Revisa también si usa tus datos para entrenar sus modelos.

¿Algo de esto encaja con tu negocio? Cuéntanos cómo lo haces hoy.

Seguir leyendo

Artículos relacionados

IA para empresas

Reglamento de IA para empresas: qué te obliga hoy

El Reglamento de IA también afecta a la empresa que usa IA. Ya exige apoyar la alfabetización de quien la maneja y evitar las prácticas prohibidas; la transparencia se aplica desde el 2 de agosto de 2026 y los usos de alto riesgo del anexo III, desde el 2 de diciembre de 2027.

IA para empresas

ChatGPT, Claude o Copilot para empresas: cuál elegir

Para elegir entre ChatGPT, Claude o Copilot en una empresa, mira primero dónde trabaja tu equipo, qué controla la empresa (altas, registros, entrenamiento con tus datos) y para qué lo usaréis. Después, compara los precios oficiales de cada plan, con su moneda e impuestos.

IA para empresas

RAG empresarial: IA que responde con tus documentos

Un RAG empresarial busca en los documentos de la empresa antes de responder y contesta con esos fragmentos, citando su origen. Sirve cuando la respuesta está escrita en algún documento; no para cifras ni decisiones. Lo crítico: filtrar por permisos, cuidar los datos y exigir citas.

Da el primer paso

¿Tienes un proyecto?

Si algo de lo que has leído encaja con tu negocio, cuéntanoslo. Te decimos cómo lo haríamos.

✦ Sin coste✦ Sin compromiso✦ Te llevas una propuesta

Escríbenos

Elegir un tema es opcional
A
AvanzaIAWhatsApp · +34 614 199 658
Responden personas
Hola. Cuéntanos qué quieres construir o qué proceso te quita tiempo. Te decimos cómo lo haríamos y qué costaría.
Abrir WhatsApp

Cookies propias para que la web funcione y, solo si lo aceptas, Google Analytics para medir el uso de la web. Política de cookies